Las recientes vulnerabilidades de php2shell (CVE-2026-109618 y CVE-2026-109619) han acaparado titulares por permitir ejecución remota de código en servidores web sin necesidad de autenticación. Ahora resulta que medio internet se sostiene en muy poquitas tecnologías, algo que ya sabíamos de hace tiempo.
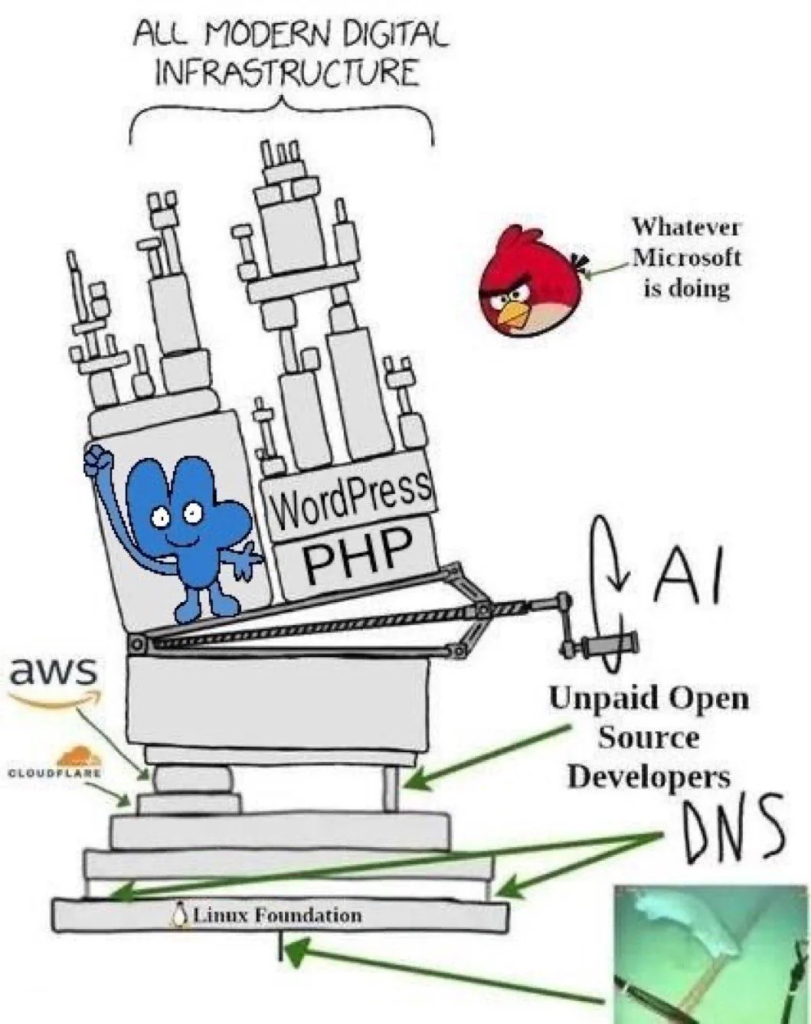
Sin embargo, el fallo crítico en las empresas no es este exploit en sí, sino el abandono sistemático a la hora de parchear y mantener la infraestructura expuesta. Tenemos la mala costumbre de decir: «si funciona, no lo toques». Esto es muy mal consejo en la actualidad, viendo cuales son las últimas tendencias en ciberseguridad, inteligencias artificiales…
Sufrir un impacto por una vulnerabilidad con severidad CVSS de 9.2 es la consecuencia directa de arrastrar sistemas legacy, Shadow IT o versiones de PHP que ya están fuera de soporte desde hace más de una década.
El pánico actual en muchos departamentos es solamente el síntoma de una enorme deuda técnica acumulada.
Como advierte la CISA en su aviso urgente, si no hay capacidad para actualizar de inmediato, la única alternativa real es desconectar los entornos obsoletos de internet. La ciberseguridad no trata de apagar los incendios del último 0-day de moda, sino de garantizar una higiene tecnológica constante y metódica.
Para entender a fondo el vector de ataque y aplicar mitigaciones exactas, recomiendo echar un vistazo al análisis de respuesta de Huntress.
Si el ciclo de actualizaciones no está procedimentado desde la base, el atacante (sea humano, o un agente de ) siempre llevará ventaja operativa.